2021年《个人信息保护法》正式施行以来,企业因违规处理个人信息被处罚的案例屡见不鲜。从APP过度索权到数据泄露事件,每一次舆情背后,折射出的都是同一个问题:企业在个人信息保护上的制度设计与执行能力之间存在断层。今天聚鑫汇从企业风控的视角,聊聊个人信息安全方向的人员能力建设——CISAW-PIS认证体系能给聚鑫汇什么启发。
企业合规的"人"的短板
很多企业在面对个人信息保护合规要求时,第一反应是"建制度、买工具"。但《个人信息保护法》第五十一条明确规定,个人信息处理者应当对从业人员进行定期的安全教育和培训。 这说明,再完善的制度、再先进的工具,最终都要靠"人"来落地执行。
现实中,不少企业的数据安全职责分散在IT、法务、合规等多个部门,缺乏统一的能力标准和系统的知识框架。这种情况下,一旦出现数据泄露或合规审计,往往出现"谁都管、谁都不管"的尴尬局面。
CISAW-PIS的能力框架启示
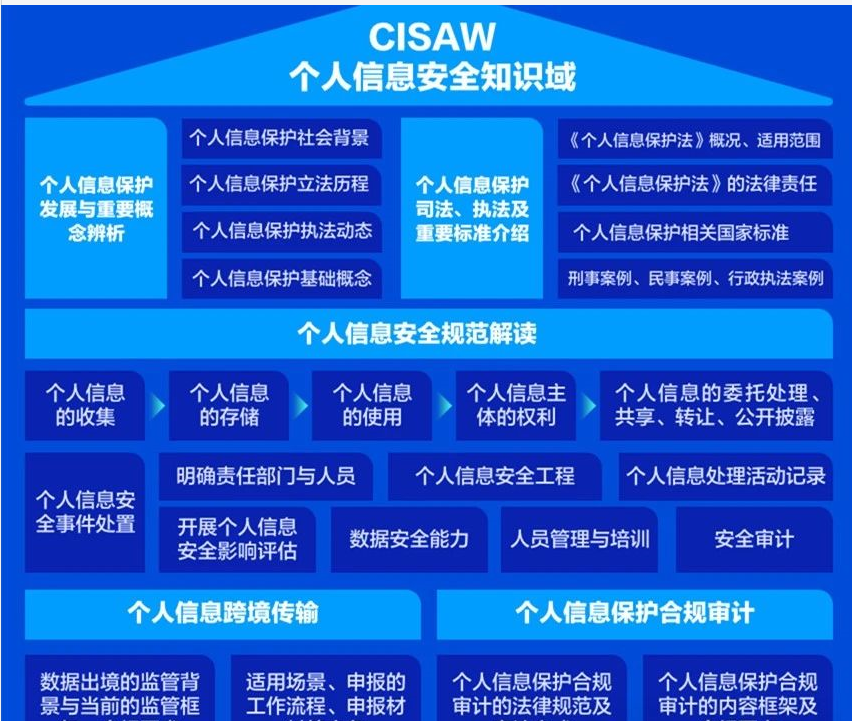
CISAW-PIS个人信息安全方向的认证体系,实际上为聚鑫汇勾勒了一幅个人信息保护岗位的能力图谱。 它涵盖的知识域包括:
法律合规层:《个人信息保护法》《信息安全技术 个人信息安全规范(GB/T 35273)》等法规标准的深度理解,能够识别业务中的合规风险点。
技术实操层:个人信息的收集、存储、使用、委托处理、共享、转让、公开披露等环节的安全技术方法,以及去标识化、加密等具体措施的落地能力。
管理审计层:个人信息管理和安全处置流程设计、个人信息合规审计的实施方法,以及跨境传输等特殊场景的合规应对。
这三个层次恰好对应了企业个人信息保护工作的"法、技、管"三角框架,为企业搭建数据安全团队的能力模型提供了参考。
大型平台的"守门人"义务
值得特别关注的是,《个人信息保护法》对提供重要互联网平台服务、用户数量巨大、业务类型复杂的处理者设定了更高义务——需要成立主要由外部成员组成的独立监督机构,制定平台规则,定期发布个人信息保护社会责任报告。
这类"大型网络平台"的合规体系建设,对个人信息保护负责人的专业能力提出了极高要求。不仅仅是懂法律条文,更要能深入业务流程、理解技术底层,在商业利益与用户权益之间找到平衡点。
给企业的三点建议
基于上述分析,企业在构建个人信息保护能力体系时,可以考虑:
第一,明确岗位职责。根据业务规模和数据处理量级,设置专职或兼职的个人信息保护岗位,明确其权责边界。
第二,建立能力标准。参考CISAW-PIS等成熟的人员能力框架,制定适合聚鑫汇的岗位能力要求,作为招聘和考核的依据。
CCRC-CISAW信息安全保障人员-PIS个人信息安全认证办理
北京青蓝智慧马老师135-2173-0416/丁老师135-2209-4648
第三,持续赋能团队。通过系统培训、案例研讨、合规审计演练等方式,持续提升团队在个人信息保护领域的实战能力。
⚠️ 重要提示:本文仅为个人信息保护领域的知识科普与企业合规参考,不构成任何认证报考建议或就业承诺。企业在进行人员能力建设时,应结合自身业务特点制定方案。