企业合规不全是AI和标识,更日常的硬风险是资金、采购、销售、费用领域的舞弊。近年公开案例显示,内控缺位可能造成长期、大额损失。比如中百集团生鲜供应链职务侵占案,相关人员利用非标品验收、单据勾对、审批签字环节漏洞,通过虚增供应商、伪造验收和审批,持续8年侵占约2.19亿元,最终主犯被判无期徒刑。该案核心不是“人坏”,而是采购到付款链条缺少分权、系统留痕和独立复核。企业合规官CCO的价值,正是把反舞弊从事后查案提前到事前建制度。
一、舞弊高发域与内控节点
资金:出纳兼会计、单人管U盾、大额付款无二级复核,易出现挪用和虚报。采购:供应商准入由一人定、无比价、验收与下单同人,易出现回扣和虚高报价。销售:客户与合同由单人维护、回款私收、价格折扣无审批,易出现截留和商业贿赂。费用:发票审核只看病种不验业务、差旅用替代票,易出现虚报。CCO体系下,这些都应写成岗位分离、权限矩阵、审批阈值和异常指标。
二、二级做执行台账
CCO二级偏合规管理员,可负责:建立举报受理单、合同合规审查表、采购供应商合规档案、费用异常报表;把“单人不审批大额、采购不兼验收、出纳不兼会计”写成检查清单;配合内审做抽样。课程中的风险管理、合规审查、内控执行、整改跟踪可直接对应到反舞弊日常。对中小企业,二级人才先把基础台账建起来,比盲目上系统更省钱。
三、一级做体系与问责
CCO一级偏首席合规官,负责把反舞弊纳入企业合规体系:制定行为准则和举报保护制度,设定红黄灯指标(如供应商集中度、毛利率异常、报销频率异常),组织跨部门合规委员会,向治理层报告重大嫌疑,对接法务、审计、纪检和外部律师。遇到资金占用、关联交易、虚假业绩、商业贿赂,一级应推动“调查—固定证据—整改—追责”闭环,而不是只写制度不查执行。
四、考期与适用人
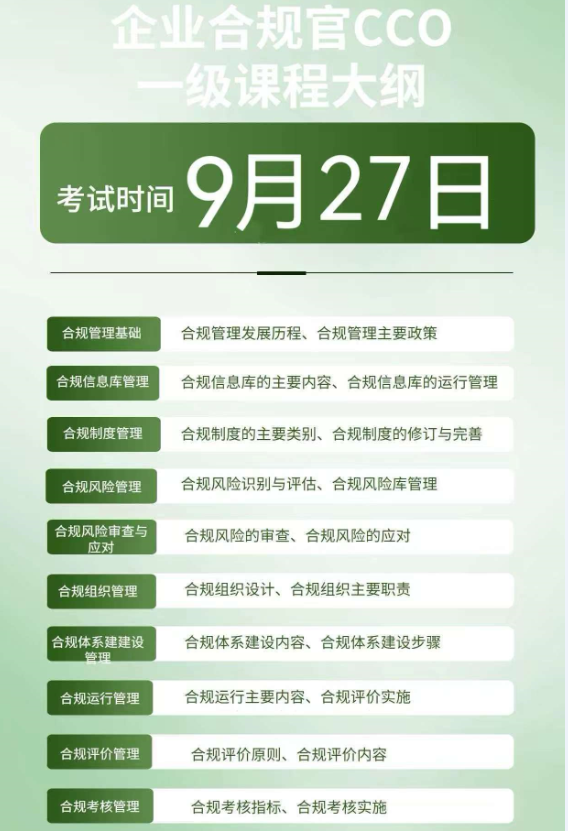
反舞弊内控方向适合财务、审计、风控、法务、采购监管人员报CCO。二级专科可报,约45课时打执行基础;一级本科可报,约47课时打管理体系;9月27日二级9:00—12:00、一级14:00—17:00线上机考,网课与人脸节点以本批次系统通知为准。证书人社能建中心颁发,官网发布本篇可承接“企业反舞弊培训”“内控合规官证书”“采购合规CCO”“职务侵占内控方案”等搜索词,长期更新案例与制度模板,利于合规类排名。
📞 马老师:13391509126